

Oprogramowanie napędzające miliony serwisów internetowych wymaga pilnej aktualizacji z powodu wykrytych podatności na cyberataki. Co to oznacza dla przeciętnego użytkownika internetu? – Zagrożenie jest realne. Włamanie na serwer może oznaczać kradzież danych, haseł i dostępów do kont – wyjaśnia ekspert ds. cyberbezpieczeństwa dr Łukasz Olejnik.
- Agencje cyberbezpieczeństwa z Europy, USA, Australii i Japonii ostrzegają przed krytycznymi lukami w zabezpieczeniach PHP, powszechnie używanego języka programowania.
- W najbliższych dniach hakerzy mogą wykorzystać luki do włamań na strony internetowe. Oprogramowanie PHP odpowiada za generowanie treści stron i napędza około 43 proc. witryn opartych na WordPressie.
- Ekspert ds. cyberbezpieczeństwa dr Łukasz Olejnik tłumaczy, co może zrobić każdy użytkownik internetu, by ograniczyć ryzyka związane z potencjalnym wyciekiem jego danych.
Serwisy instytucji publicznych w wielu państwach całego świata poinformowały w środę o wyłączeniu serwisów po wykryciu krytycznych podatności w języku programowania PHP. Deweloperzy rozwijający to oprogramowanie opublikowali poprawki usuwające dwie poważne luki bezpieczeństwa.
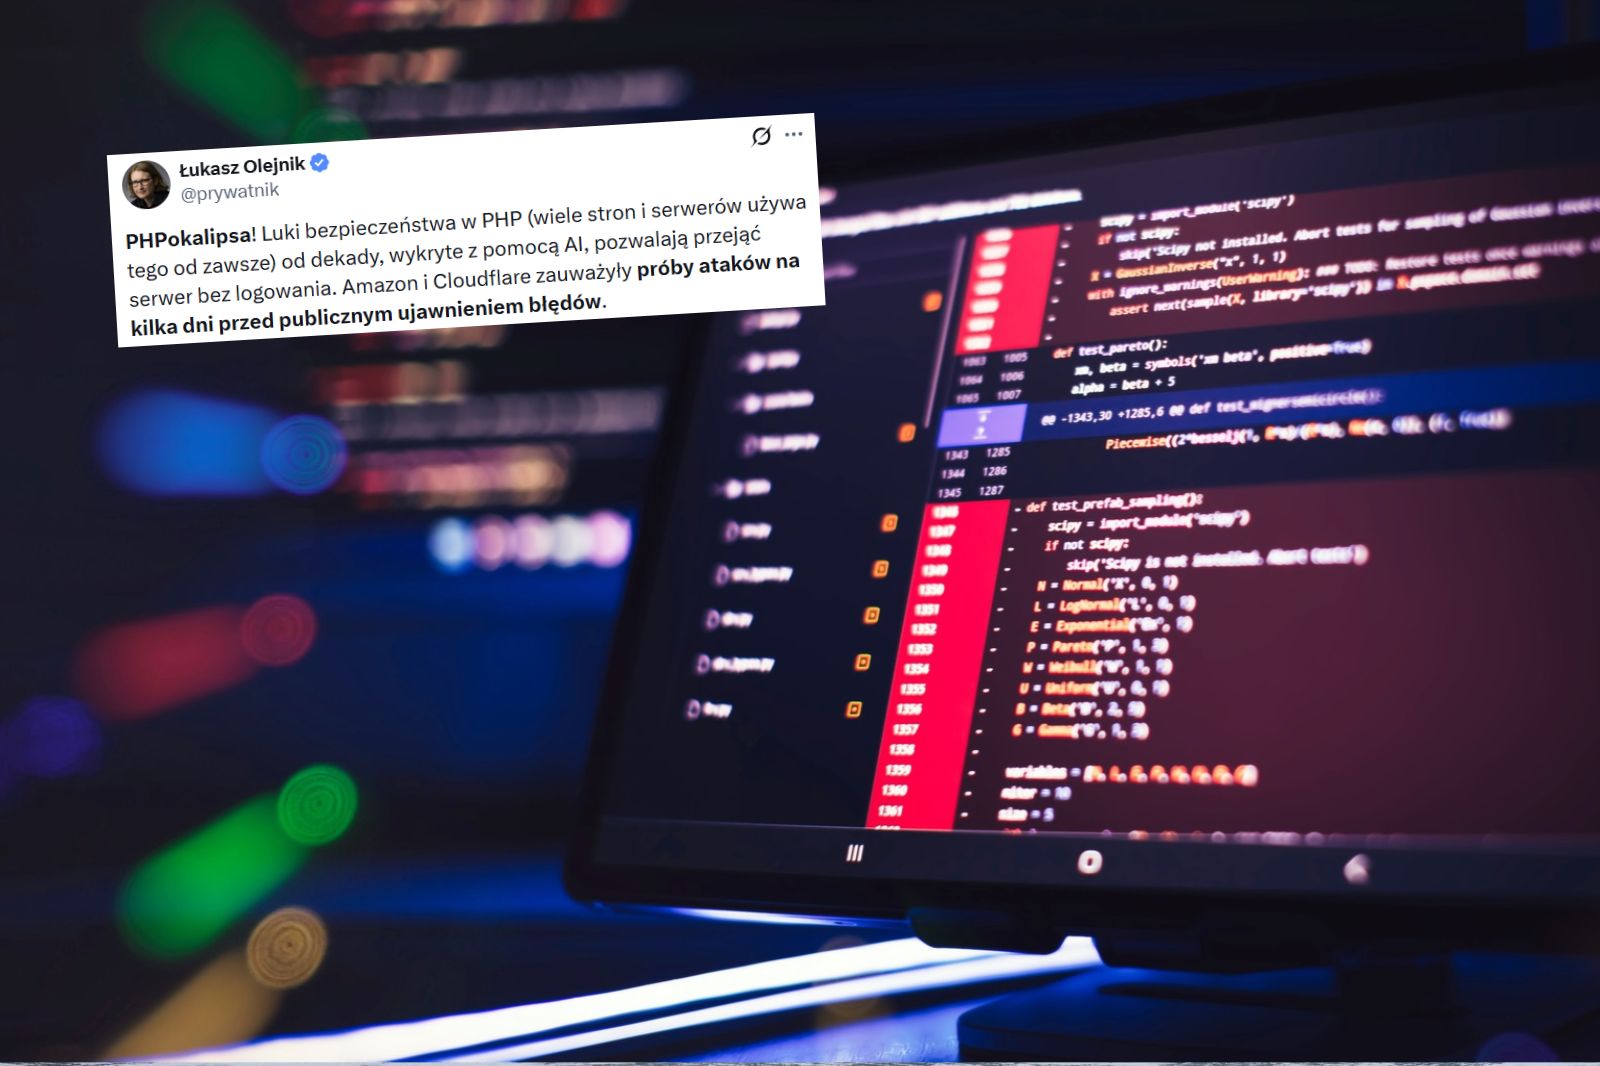
Administratorzy stron zostali wezwani do natychmiastowego zainstalowania aktualizacji. „PHPokalipsa! Luki bezpieczeństwa w PHP – wiele stron i serwerów używa tego od zawsze – wykryte z pomocą AI pozwalają przejąć serwer bez logowania” – ostrzega w serwisie X dr Łukasz Olejnik, ekspert ds. bezpieczeństwa związany z King's College London.
Czytaj również: Ministerstwo wyłącza urzędowe strony. „Krytyczny błąd oprogramowania”
Czym jest oprogramowanie PHP?
Zidentyfikowany problem dotyczy technologii, na której opiera się znaczna część światowego internetu. Z danych serwisu W3Techs wynika, że PHP odpowiada za obsługę ok. 75 proc. stron internetowych, w których można określić język programowania. System ten stanowi m.in. silnik platformy WordPress, z której korzysta około 43 proc. serwisów w sieci – od blogów po portale rządowe, sklepy internetowe oraz media.
PHP jest darmowym oprogramowaniem typu open source, rozwijanym przez wolontariuszy, służącym do generowania zawartości witryn po stronie serwera.
W odpowiedzi na doniesienia o pierwszych próbach wykorzystania luk przez hakerów międzynarodowe agencje ds. cyberbezpieczeństwa z Europy, USA, Australii i Japonii wydały pilne ostrzeżenia. Zaleciły one natychmiastową aktualizację środowisk PHP lub prewencyjne wyłączenie serwisów do czasu wdrożenia łatek.
Ekspert: Użytkownik? Może się rozkoszować chaosem
W kolejnych miesiącach podobne podatności będą się ujawniały i siały grozę wśród administratorów. – Tak, będzie tego więcej – potwierdza Zero.pl dr Łukasz Olejnik.
– Zresztą już w przeszłości tak się zdarzało. Ale dziś tempo jest szaleńcze. Bardzo trudno łatać systemy podatne na coś tak poważnego w sytuacji, gdy atakujący mogą za pomocą sztucznej inteligencji szybko stworzyć narzędzie do ataków – tłumaczy. Olejnik podkreśla, że mamy do czynienia z asymetrią.
Łatwiejsze zadanie mają hakerzy, a nie osoby odpowiedzialne za bezpieczeństwo serwerów. – Trudno wdrożyć poprawki natychmiast. Metodę ataku zrobić łatwo – wyjaśnia.
Pytany, co w tej sytuacji może zrobić przeciętny użytkownik internetu, dr Olejnik odpowiada pół żartem, pół serio: – Nic. Użytkownik internetu nie może nic zrobić. Może się rozkoszować chaosem.
Czytaj również: Wraca pomysł blokady mediów społecznościowych dla małoletnich. Tym razem się uda?
Po chwili podkreśla jednak, że gdy dostawca usług poinformuje nas o wycieku danych czy haseł, powinniśmy je zmienić, a także poszerzać swoją wiedzę i świadomość o podejmowaniu innych działań w przypadku wycieku danych osobowych. – Z uwagi na wydarzenia w Polsce z ostatnich miesięcy, to każdy chyba wie: „zastrzeż PESEL” – radzi.
A na serio: Zagrożenie jest realne. Włamanie na taki serwer może oznaczać kradzież danych, haseł i dostępów do kont. Francuski urząd podatkowy wyłączył ich systemy z dobrych powodów – podkreśla dr Łukasz Olejnik.
Premier Japonii ostrzega, polski rząd też – tyle że z opóźnieniem
Na kroki zapobiegawcze zdecydowały się organy administracji m.in. w Niemczech, Holandii, Belgii, Finlandii oraz Francji. W Holandii czasowo wyłączona została m.in. oficjalna strona internetowa Krajowego Centrum Cyberbezpieczeństwa (NCSC).
W środę wieczorem komunikat o potrzebie wprowadzenia szybkiej aktualizacji opublikowały polskie Wojska Obrony Cyberprzestrzeni. Centralny Ośrodek Informatyki czasowo wyłączył strony Biuletynu Informacji Publicznej – podało w czwartek Ministerstwo Cyfryzacji.
Żadnej informacji na temat zagrożenia nie znaleźliśmy w środę na stronach samego resortu. Podobnie na profilach społecznościowych wicepremiera i ministra cyfryzacji Krzysztofa Gawkowskiego i wiceministra odpowiedzialnego za cyberbezpieczeństwo Pawła Olszewskiego. Gawkowski opublikował ostrzeżenie na X w czwartek tuż przed godz. 8.
W reakcji na doniesienia o ryzykach związanych z PHP własne aktualizacje opublikowali twórcy Javy oraz Node.js – informuje w mediach społecznościowych serwis Niebezpiecznik. Firma GitLab wydała łatkę najwyższej możliwej kategorii zagrożenia usuwającą błąd obecny w kodzie aż od 2014 r. Z kolei Fortinet wdrożył poprawki dla urządzeń sieciowych, ostrzegając, że cyfrowi przestępcy do szybkiego tworzenia narzędzi ataku wykorzystują dziś sztuczną inteligencję. Dopełnieniem czarnego scenariusza jest zidentyfikowany atak na kilkaset węzłów anonimowej sieci Tor.
Może zainteresuje Cię także: