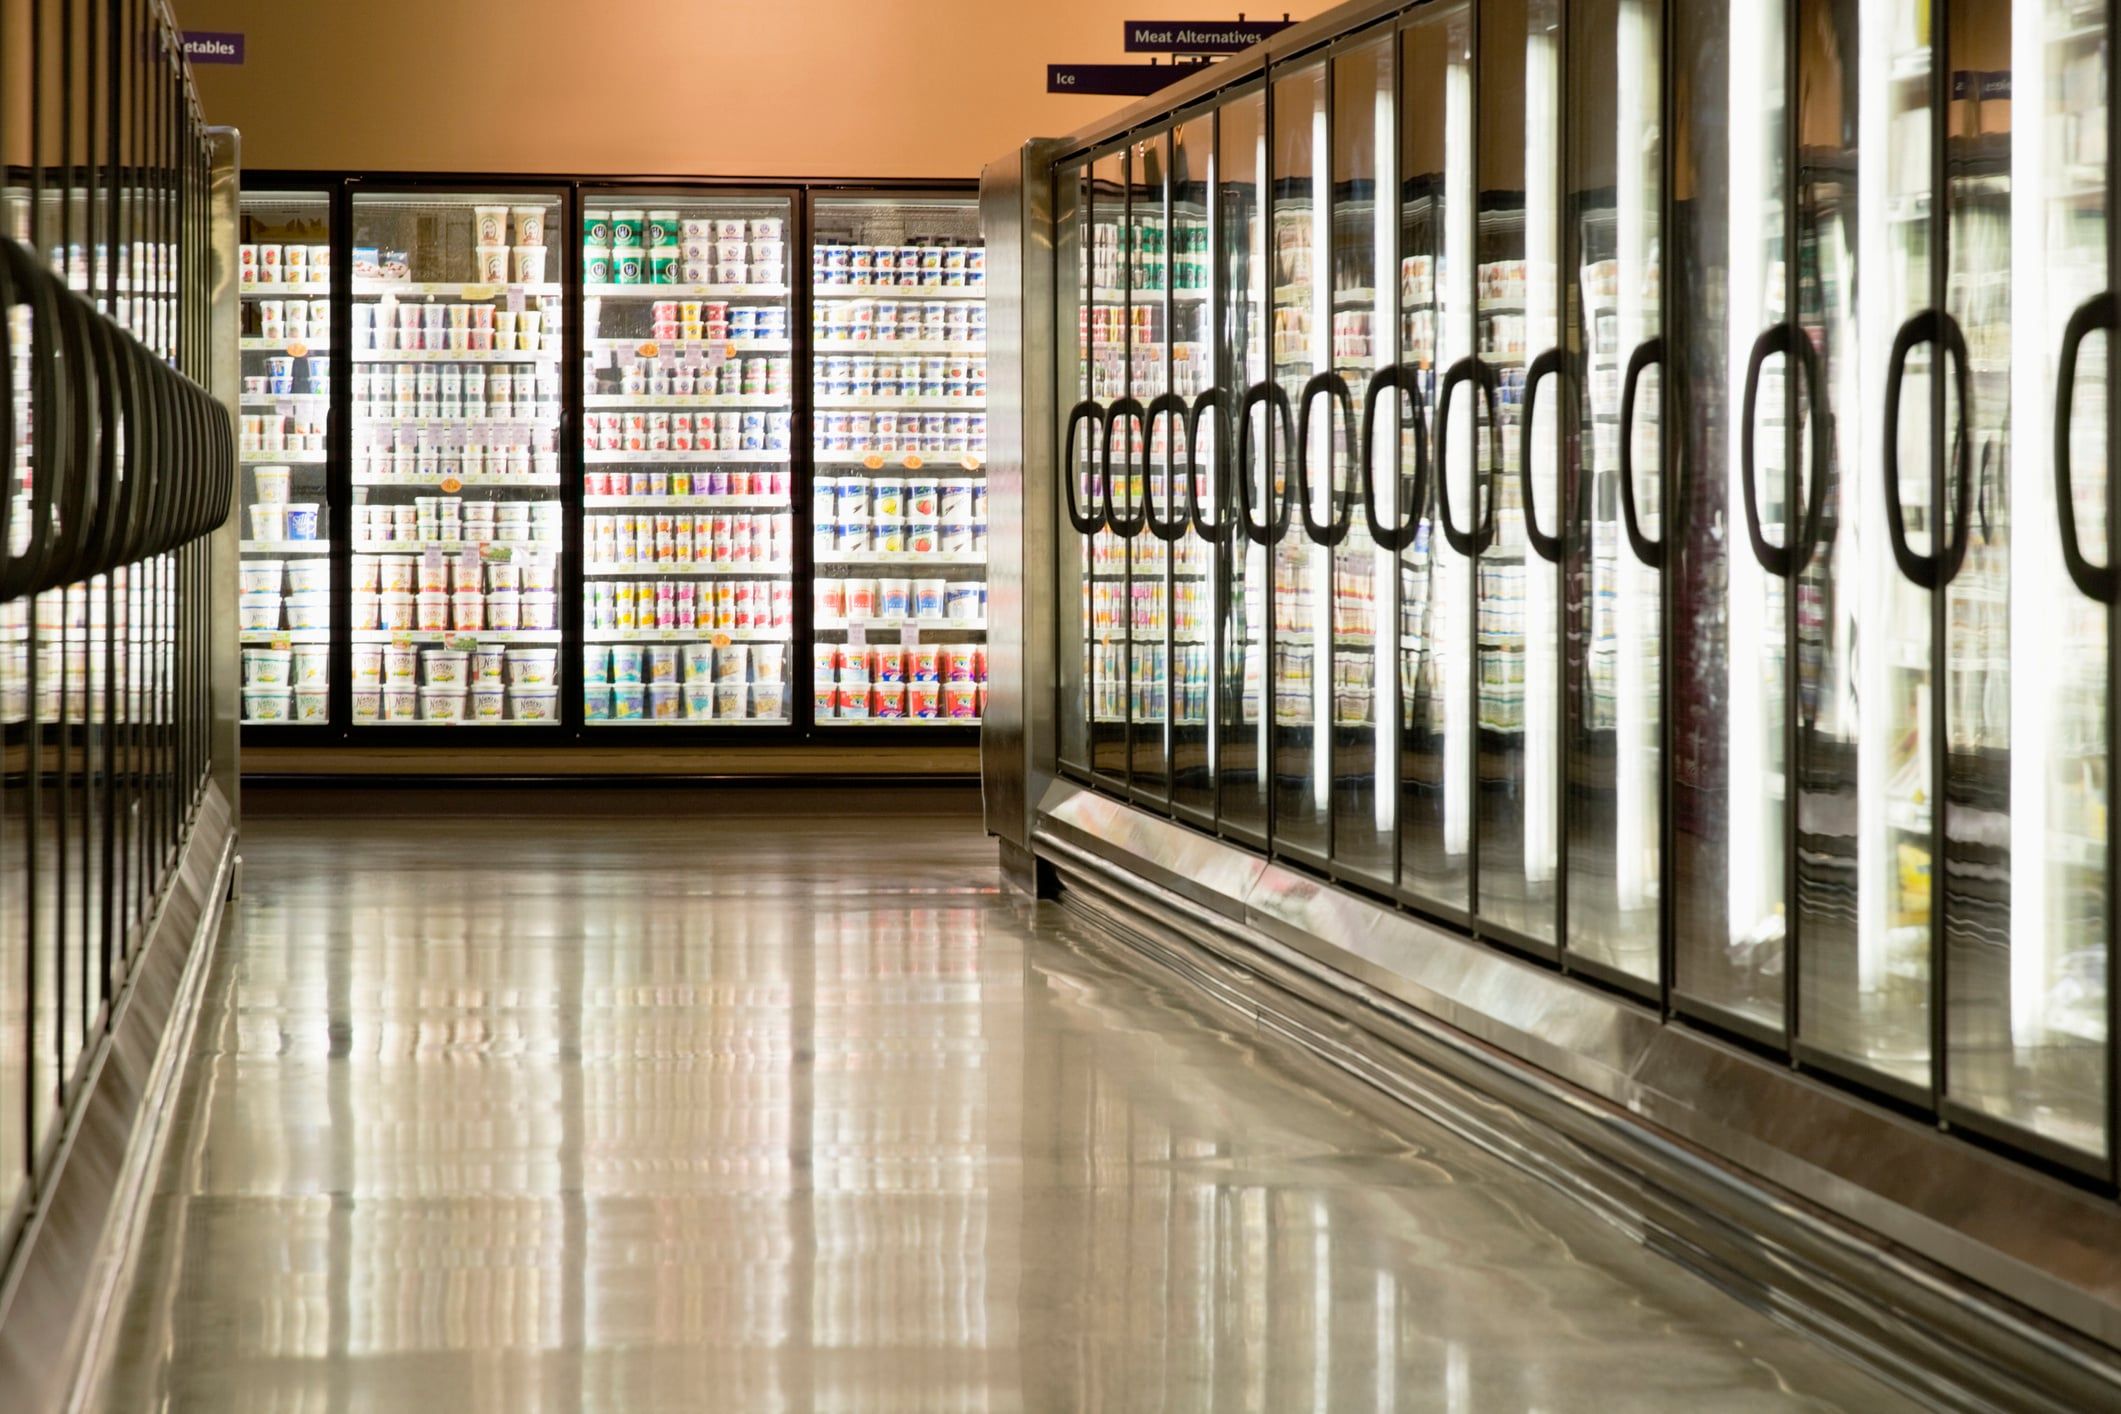
Kolejna fala cyberataków rozlewa się po Europie. Ponownie celem są lodówki i zamrażarki w sklepach, a od rana spływają nowe informacje o krajach dotkniętych atakiem. Wiemy już o przypadkach z Belgii, Estonii, Luksemburgu i Szwecji.
- Lodówki w sklepach w Belgii, Luksemburgu i Szwecji zostały zaatakowane przez hakerów. Żywność w wielu miejscach się zepsuła ze względu na podniesienie temperatury we wnątrzu urządzeń.
- To kolejna fala ataków po tym, jak podobna sytuacja miała miejsce w połowie października we Francji.
- Do ataków nadal nikt się nie przyznał. Napastnicy nie wystosowali żadnych żądań.
Po fali ataków, które miały miejsce w dniach 11-13 października we Francji i wcześniejszych sierpniowych incydentach w USA, tym razem ofiarą cyberataków padły chłodziarki w Belgii, Estonii, Luksemburgu i Szwecji. Choć znamy skutki ataków, ich przyczyna cały czas pozostaje tajemnicą.
Cały czas pojawiają się kolejne informacje o następnych krajach i sklepach dotkniętych atakiem.
Fala ataków na sklepowe lodówki. Przedsiębiorcy liczą straty
W nocy z 1 na 2 listopada 2026 r. nieznani internetowi sprawcy zaatakowali lodówki i zamrażarki w dyskontach. W Belgii zaatakowanych zostało ok. 40 sklepów Delhaize, głównie typu Shop & Go oraz znajdujące się przy autostradach, 15 sklepów Carrafeour oraz sieć rzeźnicza De Laet en Van Haver, którego przedstawiciele wskazują, że zdalnie zmieniono tryb pracy sterowników chłodziarek, które zostały przełączone w tryb odmrażania.
W Szwecji celem ataków były sklepy ICA i Coop. Zarówno w tym skandynawskim państwie, jak i w Belgii, temperatury pracy urządzeń były różne, podniesione do 15, 50, a nawet 70 stopni Celsjusza. To zapewne kwestia możliwości danego sprzętu i czasu, w jakim jest w stanie się nagrzać. Niektóre sklepy ratowały się chłodniami samochodowymi, do których przenoszono zagrożony towar.
Kolejne doniesienia dotyczą Estonii. Tam temperatura pracy chłodziarek została ustawiona na 50 stopni Celsjusza, ale atak udało się powstrzymać w ciągu kilkunastu minut, co zapobiegło powstaniu wysokich strat. Realnie temperatura pracy urządzeń zdołała wzrosnąć o 2-3 stopnie. Wśród zaatakowanych sklepów znalazły się placówki COOP, Lidl, Rimi oraz Selver.
Ataki objęły też niemieckie sklepy Tahesschau w Holandii (17 placówek), kilka sklepów Delhaizer w Luksemburgu oraz 13 sklepów SuperValu w Irlandii.
Straty mogą być liczone w milionach. Sklepy już raportują konkretne kwoty, które wynoszą od kilkudziesięciu tysięcy to ponad 130 tys. euro. Dwa sklepy w Alzacji odnotowały łączną stratę sięgającą 270 tys. euro.
Atakując z pozoru nieistotne cele można sparaliżować cały kraj
Ostatnie ataki pokazują, że o wiele łatwiej można sparaliżować kraj atakując z pozoru mniej istotne cele. Wyobraźmy sobie, że setki Biedronek, Lidlów i Żabek ma nocną awarię chłodziarek i całe zgromadzone w nich jedzenie rano nie nadaje się do spożycia. Nie możemy zrobić zakupów, przygotować śniadania czy obiadu. Funkcjonowanie ogromnej części osób zostaje zakłócone, w kraju zaczyna panować chaos.
Nie bez powodu w nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa ujęto nie tylko sektor technologiczny, lecz także przedsiębiorstwa dostarczające wodę pitną, podmioty odprowadzające lub oczyszczające ścieki oraz przemysłowych producentów, przetwórców i hurtowych dystrybutorów żywności. Zależnie od rodzaju działalności, wielkości i innych ustawowych przesłanek, mają one status podmiotów kluczowych albo ważnych.
Ostatnie ataki na lodówki w Europie są o tyle niepokojące, że nie wiadomo, kto za nimi stoi. Nikt się do nich nie przyznał, nie pojawiły się żadne żądania okupu. Po wcześniejszych atakach we Francji eksperci w rozmowie z Reutersem wskazywali, że brak żądań może wynikać z niedocenienia potencjalnych strat.
Ten sam numer telefonu od tygodnia działa w Plusie i Play. Kuriozalna sytuacja
Przeprowadzenie ataków było bardzo proste
Od strony technicznej ataki nie wymagały włamania się do każdej pojedynczej lodówki. Przejęte zostały sterowniki zarządzające pracą wszystkich instalacji znajdujących się w sklepach.
Panel sterowania umożliwia zdalne zarządzaniem chłodzeniem bez przyjeżdżania do sklepu. Z punktu widzenia serwisantów to bardzo wygodne rozwiązanie, ale niekoniecznie bezpieczne. Napastnicy uzyskali dostęp do sterowania dzięki przestarzałemu oprogramowaniu i przestarzałym urządzeniom, które nie otrzymują już poprawek bezpieczeństwa.
Sam atak nie wymagał przeprogramowania urządzeń czy dodania im nowych funkcji. Wykorzystano już istniejące, np. odszranianie, co w krótkim czasie prowadzi do ogrzania wnętrza chłodziarki.
Warto wspomnieć, że w przypadku francuskich ataków, wiele lodówek i zamrażarek korzystało z oprogramowania Danfoss, dużej, prywatnej duńskiej grupy przemysłowej. W sierpniu pojawił się raport wskazujący na wiele luk bezpieczeństwa w jego zabezpieczeniach. Danfoss wdrożył poprawki, a październikowe ataki dotyczyły urządzeń, które jeszcze nie otrzymały aktualizacji.
Może zainteresuje Cię: